


概述
深入剖析 Linux 内核 Netfilter 架构下的 conntrack 连接跟踪机制,并熟练运用 ctstat 工具实现连接统计数据的实时捕获与指标诊断。本文将围绕常见网络突发流量与会话耗尽故障,系统梳理核心命令参数的实战调优方法。
部署环境依赖并装载内核 conntrack 模块
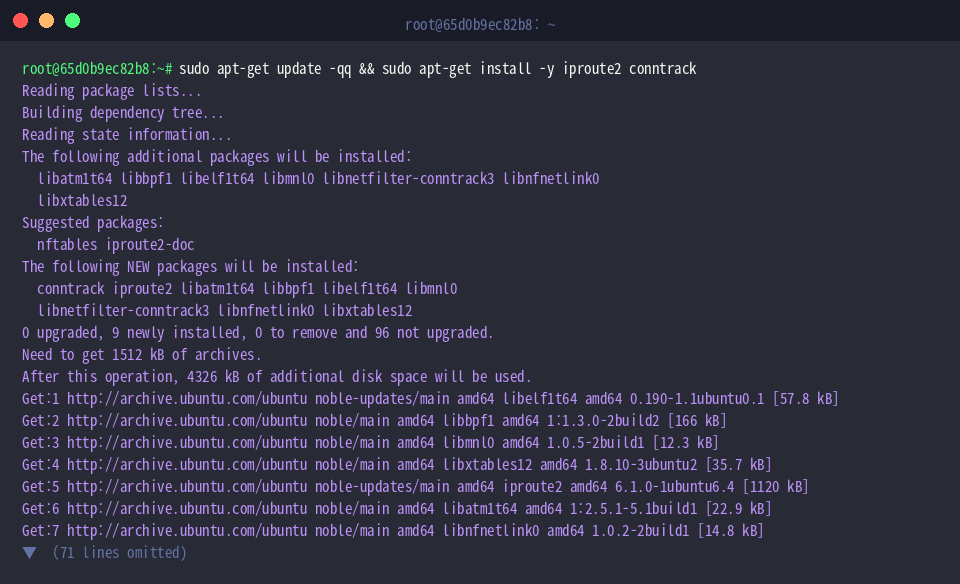
为了能够顺利调用 ctstat 及其底层的连接跟踪功能,需先在系统中安装集成该工具集的 iproute2 以及用户态管理组件 conntrack:
随后通过向内核动态注入 nf_conntrack 模块,激活网络子系统的状态跟踪引擎,以便后续捕获并导出完整的连接指标:
利用 which ctstat 指令检索该工具的二进制文件部署路径,验证其可执行权限与环境 PATH 配置:
作为 Linux 网络性能分析的重要组件,ctstat 能够周期性抽取内核 conntrack 计数器,直观呈现并发会话与哈希桶的运作健康度。
⚙️ [核心参数说明]
-c, --count : 限定采样与输出的总轮次,达到预设数值后程序自动退出。-i, --interval : 设定数据刷新周期,默认时间单位为秒。-h, --help : 打印完整的指令使用语法与受支持的参数列表。-V, --version : 展示程序版本编号及构建信息。
ctstat 基础命令语法与快照采集
执行 ctstat --help 可以调取详尽的命令行选项手册,帮助运维工程师快速掌握间隔设定、字段过滤及打印轮次等运行参数的配置规范:
若无需长时间动态滚屏,仅需即时获取当前瞬间的网络连接跟踪状态,可附加 -c 1 参数抓取单次静态切片:系统输出当前指标快照后将立即终止执行。
设定采集频率与会话变动动态追踪
若需阶段性观测连接指标的演变趋势,可运行 ctstat -i 2 -c 3:系统将按 2 秒的时间间隔连续记录 3 组采样数据,随后平稳释放终端会话。
为模拟实际业务环境中的流量流入流出,可通过 curl -s https://www.google.com > /dev/null 静默发起外部 HTTP 请求,主动触发系统内核建立新的追踪条目:
网络交互触发后,执行 ctstat -i 1 -c 2 展开高频监测,以 1 秒为采样粒度连测 2 次,即可清晰比对新连接建立对系统全局追踪计数带来的即时波动:
定向过滤关键指标与内核追踪表校验
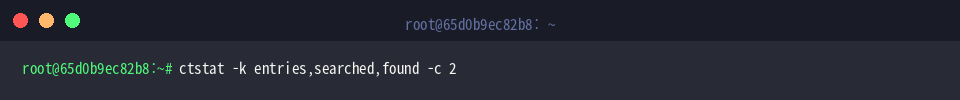
面对繁杂的输出字段,使用 -k entries,searched,found 搭配 -c 2 能够屏蔽冗余数据,精确提取当前活动会话规模(entries)以及连接检索命中效率(searched、found),让性能瓶颈分析更加一目了然:
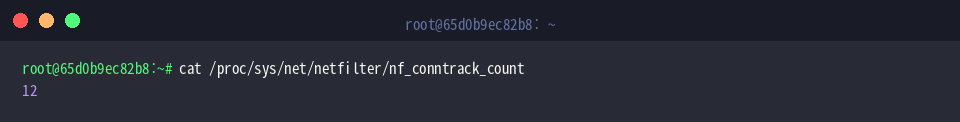
为了核实用户态工具所得数据的真实性,可直接读取 /proc/sys/net/netfilter/nf_conntrack_count,观察 Linux 虚拟文件系统实时记录的底层条目总数;将其与 ctstat 中 entries 的测量值交叉比对,即可快速完成系统状态的一致性校验。
综上所述,通过灵活搭配 ctstat 的各个采样与过滤选项,系统管理员能够在无需复杂部署的前提下,实时洞悉 Linux 内核连接跟踪表的吞吐负荷。面对高并发请求与防火墙会话激增等常见挑战,熟练掌握这些原生诊断技巧将极大提升网络排障与系统容量规划的效率。