


概述
在现代 Linux 桌面生态与后台架构中,D-Bus(Desktop Bus)扮演着各系统服务与应用组件协同运作的中枢神经,而 dbus-daemon 则是维系这一消息总线机制的核心守护进程。本文将带领大家剖析 dbus-daemon 的底层调度机理,并通过实际终端指令演示如何监控系统级总线状态、按需构建独立会话总线,以及利用原生工具进行消息交互与总线拓扑探测。
1. 部署 D-Bus 实用套件并排查系统守护进程工作状态
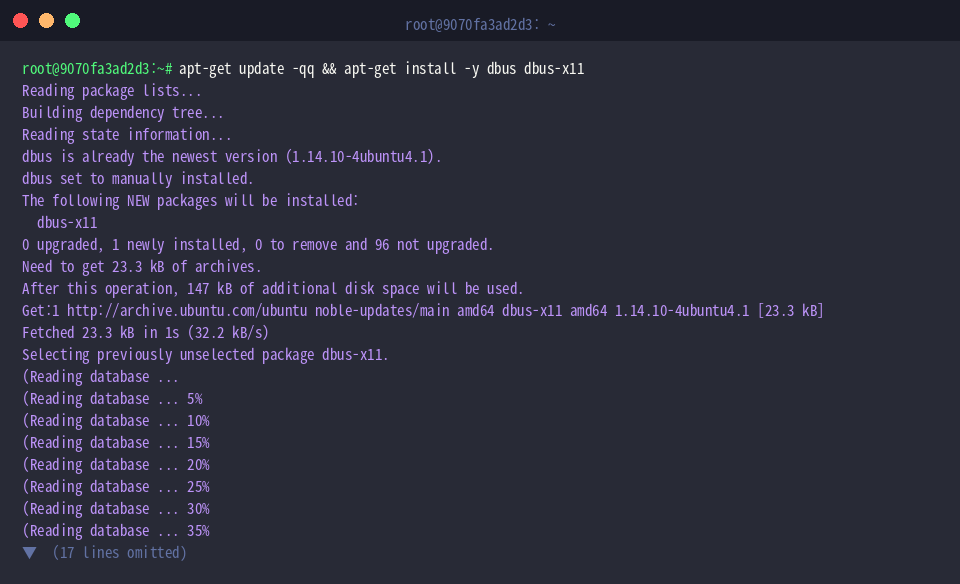
为了搭建完备的实验环境并获取关键的通信诊断工具,首先执行以下组合指令更新系统软件索引并部署总线基础支持库:apt-get update -qq && apt-get install -y dbus dbus-x11。
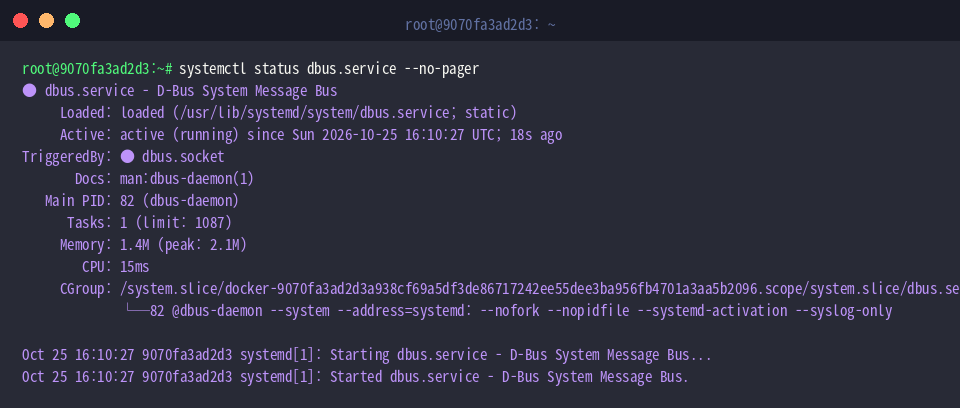
随后借助 systemctl status dbus.service --no-pager 审查系统消息总线托管单元 dbus 的实际运行指标与服务生命周期。
回显结果清晰表明该系统守护服务正处于 active (running) 正常挂载状态,由 systemd 原生套接字机制直接激活并接管监听。
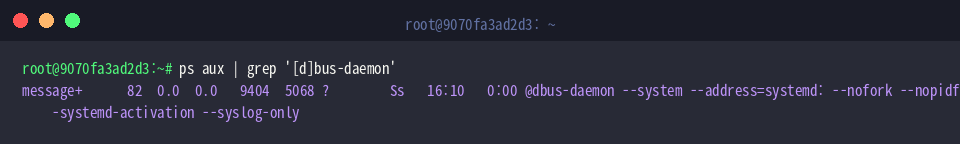
接下来输入 ps aux | grep '[d]bus-daemon',检索当前宿主机常驻的守护进程实例及其实际加载的启动配置选项。
⚙️ [核心运行参数解析]
--system : 以系统级主总线形态运行,读取默认全局系统权限策略与通道设定。--session : 以用户级会话总线形态运行,专供当前图形或登录上下文内的客户端通信。--config-file=FILE : 覆盖缺省规则,显式指定特定路径下的 XML 描述文件作为运行依据。--nofork : 强制让守护进程在控制台前台驻留,抑制后台派生分叉行为。--address=ADDRESS : 手动指定进程进行 IPC 监听的 UNIX 套接字或网络连接端点。--syslog-only : 禁用标准错误流输出,将运行日志全部转储至系统日志(syslog)中心。
2. 探查 dbus-daemon 软件版本与总线目录架构
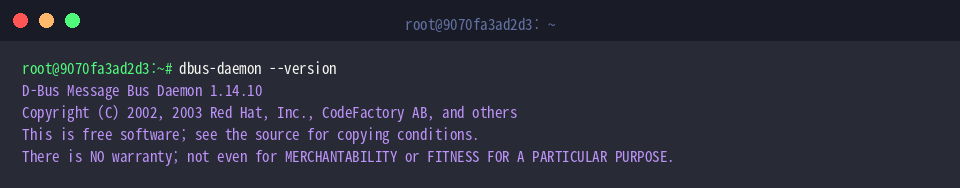
通过执行 dbus-daemon --version,我们可以快速获取本地安装的消息总线守护进程发行版本及其遵循的开源授权协议。
回显内容确认当前系统部署的具体版本为 D-Bus 1.14.10。
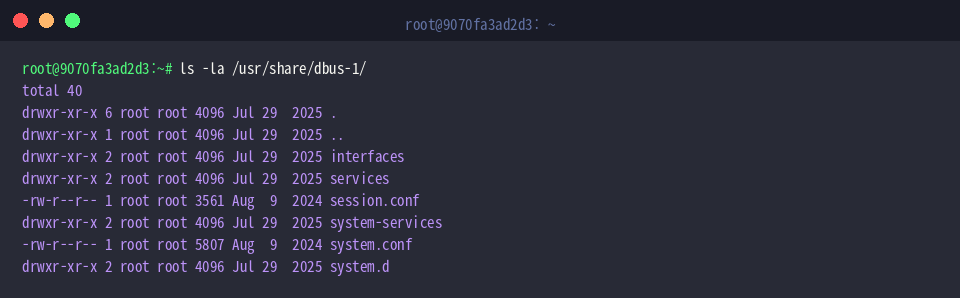
若要梳理 D-Bus 在本地文件系统中的配置骨架,可运行 ls -la /usr/share/dbus-1/ 查看系统级与会话级总线的默认配置文件与安全规则清单。
从目录结构中可以清楚看到系统总线主描述文件 system.conf、会话总线配置文件 session.conf,以及用于扩展服务级权限定义的 system.d 策略目录。
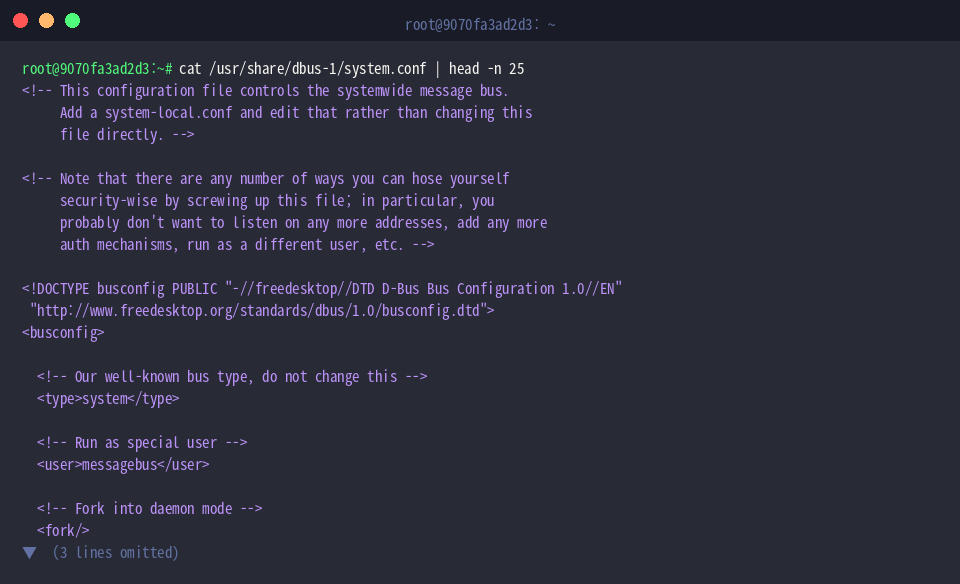
进一步输入 cat /usr/share/dbus-1/system.conf | head -n 25,截取系统总线配置文档的前 25 行内容以审视其语义框架。
从格式化输出中能够直观看到基于 XML 规范的定义逻辑,且当前通道类别已被显式声明为 system,确立了整套系统共享通信安全基准。
3. 实例化独立自定义会话总线并截取套接字端点
为了在隔离环境中开展测试而不影响现存桌面上下文,首先运行 mkdir -p /tmp/dbus_test 创建一个暂存总线凭据的专用测试目录。
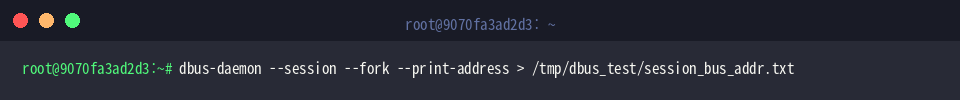
输入 dbus-daemon --session --fork --print-address > /tmp/dbus_test/session_bus_addr.txt 命令,我们可在后台拉起一个隔离的私有会话总线,并将其生成的通信监听地址持久化至指定文本文件。
其中 --fork 参数指示进程平稳转入后台驻留,而 --print-address 打印出的套接字侦听终结点则被重定向精准记录。
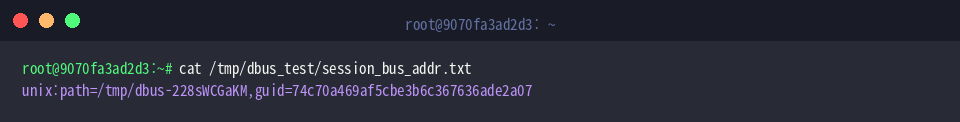
紧接着使用 cat /tmp/dbus_test/session_bus_addr.txt 检查刚刚生成的私有会话总线连接凭据。
终端回显展示了客户端接入所需的 /tmp 路径 UNIX 域套接字(unix:path),并附带了系统派发的会话唯一标识符(guid),为第三方进程跨总线挂载提供了合法端点。
4. 借助 dbus-send 检索系统总线活动节点与拓扑信息
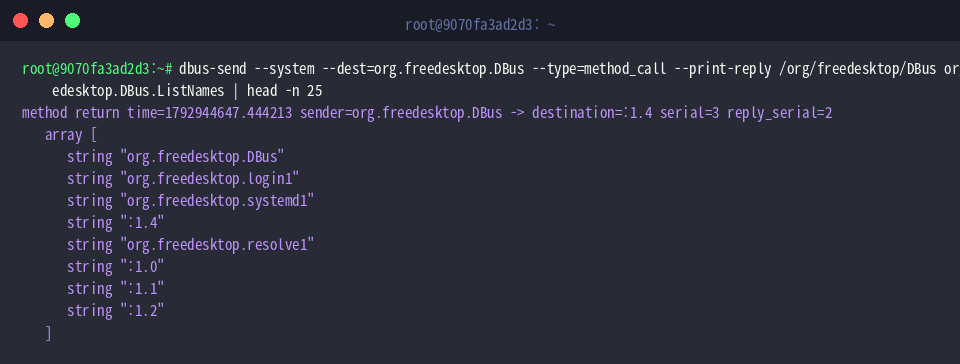
运行 dbus-send --system --dest=org.freedesktop.DBus --type=method_call --print-reply /org/freedesktop/DBus org.freedesktop.DBus.ListNames | head -n 25 指令,可直接向系统根总线发起方法调用,枚举所有当前注册的服务节点与专有连接代号。
返回的应答树中完整展示了 systemd1、login1 等关键系统组件的知名接口全名,以及守护进程分派的 :1.0 格式唯一内部别名。
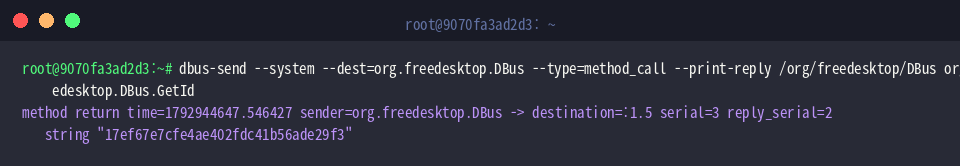
最后,通过执行 dbus-send --system --dest=org.freedesktop.DBus --type=method_call --print-reply /org/freedesktop/DBus org.freedesktop.DBus.GetId,可向总线管理器索取本运行实例的全局身份编码。
方法回显中返回了一串由 32 位十六进制字符构成的独立 UUID,它精确标注了该系统总线进程自初始化以来的唯一性标识。
通过以上步骤,我们系统性地探索了 Ubuntu 环境中 dbus-daemon 的核心职责与实操技巧。熟练掌握 D-Bus 内部工作机制与相关排查指令,将为处理 Linux 进程间复杂通信瓶颈与底层服务调试打下坚实的基础。